Del perímetro tradicional a “nunca confiar, siempre verificar”: roadmap práctico para migrar tu seguridad a modelo Zero Trust
Introducción
El modelo de seguridad tradicional basado en perímetro —”confianza dentro de la red, desconfianza fuera”— colapsó con la llegada del trabajo remoto, cloud computing y aplicaciones SaaS distribuidas globalmente. 80% de las brechas de seguridad en 2025 involucran movimiento lateral dentro de redes corporativas donde atacantes, una vez dentro del perímetro, tienen acceso prácticamente ilimitado a recursos críticos. Este modelo asume incorrectamente que todo lo interno es confiable, permitiendo que un solo compromiso (laptop infectada, credenciales robadas) desate devastación completa.
Zero Trust Architecture (ZTA) invierte este paradigma: “nunca confiar, siempre verificar”. Cada usuario, dispositivo y aplicación debe autenticarse, autorizarse y ser validado continuamente independientemente de su ubicación —dentro o fuera de la red corporativa. Según datos del NIST y CISA, organizaciones que implementan ZTA reducen tiempo promedio de contención de brechas de 287 días a 74 días y minimizan daño financiero en 51% comparado con arquitecturas tradicionales.
Este artículo es tu roadmap completo de implementación: qué es Zero Trust y por qué importa en 2025, principios fundamentales del modelo, metodología de implementación en 7 fases con pasos accionables, tecnologías y herramientas por capa (identidad, dispositivos, red, datos, aplicaciones), casos de uso por industria, errores comunes que retrasan proyectos, y métricas para medir progreso. No es teoría abstracta; es guía práctica para equipos de seguridad, arquitectos y CISOs que necesitan modernizar su postura de seguridad sin paralizar operaciones.
Qué es Zero Trust Architecture

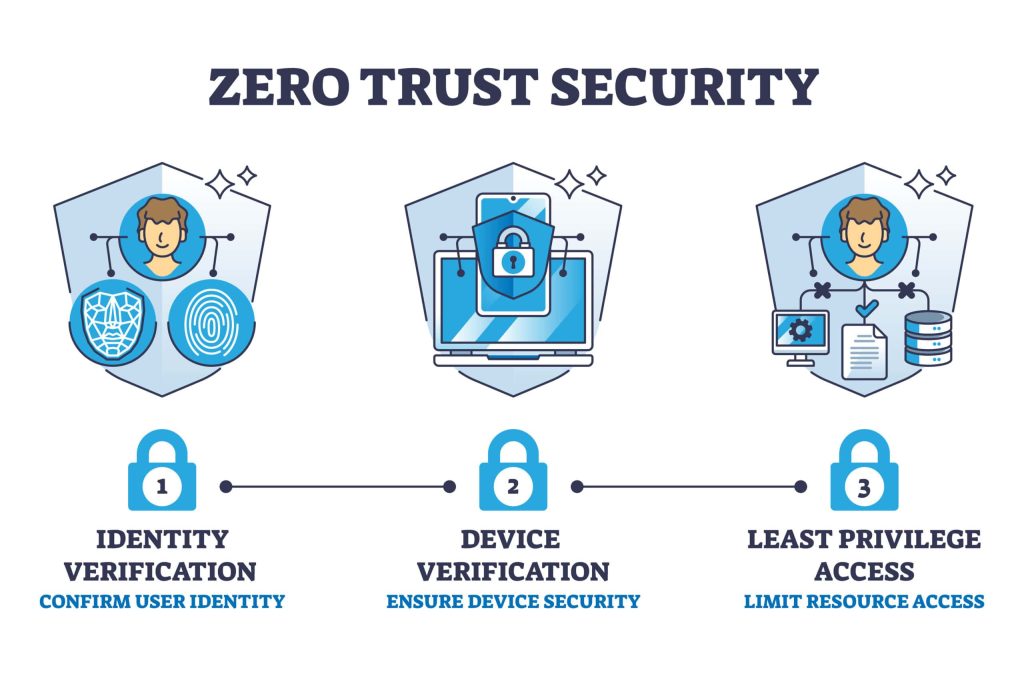
Zero Trust es un modelo de seguridad que elimina confianza implícita y requiere verificación estricta continua de cada usuario, dispositivo y aplicación que intenta acceder a recursos, sin importar si están dentro o fuera del perímetro de red tradicional.
Principios fundamentales del modelo Zero Trust:
1. Verificación Explícita
Autentica y autoriza basándote en todos los puntos de datos disponibles: identidad de usuario, ubicación, salud del dispositivo, servicio/workload, clasificación de datos y anomalías de comportamiento.
2. Acceso con Mínimo Privilegio (Least Privilege Access)
Otorga a usuarios solo el acceso necesario para completar tarea específica mediante Just-In-Time (JIT) y Just-Enough-Access (JEA); limita el radio de explosión si credenciales son comprometidas.
3. Asumir Brecha (Assume Breach)
Opera bajo la premisa de que atacantes ya están dentro de tu red; minimiza daño con microsegmentación, cifrado end-to-end, monitoreo continuo y respuesta automatizada.
Diferencia clave vs. modelo tradicional:
| Aspecto | Modelo Tradicional (Perímetro) | Zero Trust |
|---|---|---|
| Filosofía | Confía internamente, desconfía externamente | Nunca confía, siempre verifica |
| Punto de control | Perímetro de red (firewall) | Cada acceso individual |
| Autenticación | Una vez al ingresar a VPN | Continua por sesión/transacción |
| Segmentación | Redes amplias (prod, corp, guest) | Microsegmentación granular |
| Movimiento lateral | Libre una vez dentro | Bloqueado por defecto |
| Ubicación | On-premises en datacenter | Agnóstico (cloud, híbrido, remoto) |
Por Qué Zero Trust es Crítico en 2025
Drivers de negocio y tecnológicos:
1. Trabajo remoto e híbrido permanente
VPNs tradicionales otorgan acceso amplio a red corporativa completa; Zero Trust otorga acceso específico a aplicación individual sin exponer red interna.
2. Migración a cloud y SaaS
Aplicaciones críticas (Salesforce, Office 365, AWS) están fuera del perímetro tradicional; Zero Trust protege independientemente de dónde residan datos.
3. Amenazas internas y credenciales comprometidas
40% de brechas involucran insiders o credenciales robadas; Zero Trust limita daño con mínimo privilegio y monitoreo continuo.
4. Cumplimiento regulatorio
GDPR, HIPAA, PCI-DSS, SOC 2 exigen controles de acceso estrictos, auditoría completa y cifrado; Zero Trust facilita cumplimiento.
5. Cadena de suministro digital
Proveedores, contratistas, partners necesitan acceso a sistemas específicos; Zero Trust otorga acceso temporal granular sin exponer infraestructura completa.
Arquitectura Zero Trust: Capas y Componentes
Zero Trust no es un producto único sino arquitectura que integra múltiples capas:
Capa 1: Identidad (Identity)
Fundamento de Zero Trust; verifica “quién” está solicitando acceso.
Componentes:
- Identity Provider (IdP): Azure AD, Okta, Auth0
- Multi-Factor Authentication (MFA): algo que sabes (password) + algo que tienes (token) + algo que eres (biometría)
- Single Sign-On (SSO): autenticación centralizada para múltiples aplicaciones
- Privileged Access Management (PAM): gestión de cuentas con privilegios elevados
- Identity Governance: revisión periódica de accesos, recertificación de permisos
Capa 2: Dispositivos (Endpoints)
Verifica “desde dónde” se conecta el usuario; dispositivos comprometidos son vector de ataque.
Componentes:
- Endpoint Detection & Response (EDR): CrowdStrike, SentinelOne, Microsoft Defender
- Mobile Device Management (MDM): Intune, Jamf, VMware Workspace ONE
- Device Health Checks: OS actualizado, antivirus activo, cifrado de disco
- Posture Assessment: validación continua de cumplimiento de políticas de seguridad
Capa 3: Red (Network)
Segmenta y controla tráfico; limita movimiento lateral.
Componentes:
- Microsegmentación: divide red en zonas con políticas específicas; Illumio, VMware NSX
- Software-Defined Perimeter (SDP): crea perímetros dinámicos por usuario/aplicación
- Zero Trust Network Access (ZTNA): reemplaza VPNs tradicionales; Zscaler, Cloudflare Access, Palo Alto Prisma Access
- Network Access Control (NAC): autoriza dispositivos antes de conectar a red
Capa 4: Datos (Data)
Protege información sensible independientemente de ubicación.
Componentes:
- Data Loss Prevention (DLP): previene exfiltración; Microsoft Purview, Symantec DLP
- Encryption: cifrado en tránsito (TLS) y reposo (AES-256)
- Rights Management: Azure Information Protection, Google Drive DRM
- Data Classification: etiquetado automático (confidencial, público, interno)
Capa 5: Aplicaciones (Applications)
Controla acceso a aplicaciones internas y SaaS.
Componentes:
- Cloud Access Security Broker (CASB): visibilidad y control de apps SaaS; Netskope, McAfee MVISION
- Secure Web Gateway (SWG): inspecciona tráfico web, bloquea malware
- API Gateways: autenticación, rate limiting, logging de APIs
- Application Security: WAF (Web Application Firewall), runtime protection
Capa 6: Visibilidad y Analytics
Monitoreo continuo y detección de anomalías.
Componentes:
- SIEM: correlación de logs; Splunk, Microsoft Sentinel, Elastic Security
- SOAR: automatización de respuesta a incidentes; Palo Alto XSOAR, IBM Resilient
- UEBA: análisis de comportamiento de usuarios y entidades; detecta insider threats
- Threat Intelligence: feeds de IOCs, detección de ataques emergentes
Metodología de Implementación: 7 Fases
Implementar Zero Trust no es proyecto de una vez; es transformación progresiva que toma 12-24 meses para madurez completa. La clave es comenzar con victorias rápidas de alto impacto antes de expandir.
Fase 1: Evaluación y Discovery (Mes 1-2)
Objetivo: Comprender arquitectura actual, identificar activos críticos y establecer línea base.
Acciones:
1. Inventario completo de activos
bash# Descubrir todos los dispositivos en red
nmap -sP 10.0.0.0/8
nmap -O -sV <ip-range>  # OS y servicios

# Inventario de aplicaciones
- Aplicaciones SaaS (Office 365, Salesforce, etc.)
- Aplicaciones on-premises (ERP, CRM, bases de datos)
- APIs internas y externas
- Servicios cloud (AWS, Azure, GCP)
Herramientas: Qualys, Rapid7, ServiceNow CMDB
2. Mapear flujos de datos y transacciones
Documenta:
- Quién accede a qué (usuarios → aplicaciones → datos)
- Desde dónde (oficina, remoto, partners)
- Cómo se comunican sistemas entre sí
- Dónde residen datos sensibles
Herramientas: Flowmon, Netflow, Azure Traffic Analytics
3. Clasificar datos por sensibilidad
| Clasificación | Ejemplos | Protección Requerida |
|---|---|---|
| Crítico | PII, PHI, secretos comerciales | Cifrado, MFA, auditoría completa |
| Confidencial | Datos financieros, contratos | Cifrado, controles de acceso |
| Interno | Docs corporativos, emails | Controles básicos |
| Público | Marketing, whitepapers | Sin restricciones especiales |
4. Identificar superficie de protección
En lugar de proteger todo simultáneamente, define “superficie de protección” (activos más críticos):
- Top 10 aplicaciones de negocio
- Bases de datos con datos sensibles
- Usuarios con privilegios elevados
- Servicios expuestos a internet
5. Evaluar madurez de seguridad actual
Auditoria:
- ¿MFA implementado? ¿En qué porcentaje de usuarios?
- ¿Segmentación de red existente? ¿Qué tan granular?
- ¿Herramientas EDR/SIEM desplegadas?
- ¿Políticas de acceso documentadas?
Framework: NIST Cybersecurity Framework, CIS Controls
Fase 2: Fundamentos de Identidad (Mes 2-4)
Objetivo: Establecer identidad como plano de control primario.
Acciones:
bash# Azure AD: Habilitar MFA condicional
- Todos los usuarios: MFA al acceder aplicaciones críticas
- Usuarios admin: MFA siempre, incluso en red corporativa
- Usuarios remotos: MFA + validación de dispositivo

# Okta: Configurar políticas MFA
- Factor primario: password
- Factor secundario: Okta Verify (push notification)
- Factor terciario (admin): Yubikey (hardware token)
Métricas de éxito: 100% de usuarios admin con MFA; >95% usuarios estándar
2. Implementar SSO para aplicaciones SaaS
Centraliza autenticación en IdP único (Azure AD, Okta):
- Usuarios autentican una vez
- SSO propaga sesión a Salesforce, Office 365, Slack, etc.
- Reduce surface de ataque (una password maestra vs. 20 passwords débiles)
3. Implementar Just-In-Time Access para privilegios elevados
python# Ejemplo: Solicitud JIT para acceso SSH a producción
user = "ana.garcia@company.com"
resource = "prod-db-server"
duration = "2 hours"
reason = "Incident INC-12345: troubleshoot slow queries"

# Workflow:
1. Usuario solicita acceso vía portal
2. Aprobador (manager/SRE lead) revisa y aprueba
3. Sistema otorga acceso temporal con auditoría completa
4. Acceso expira automáticamente después de 2 horas
5. Logs de sesión almacenados para auditoría
Herramientas: CyberArk, BeyondTrust, HashiCorp Boundary
4. Gestión de ciclo de vida de identidades
- Onboarding: provisión automática de cuentas al contratar
- Offboarding: revocación inmediata al salir (integración con HR systems)
- Recertificación: revisión trimestral de accesos; managers validan que permisos sean apropiados
Fase 3: Seguridad de Endpoints (Mes 4-6)
Objetivo: Asegurar que dispositivos cumplan políticas antes de otorgar acceso.
Acciones:
1. Desplegar EDR en todos los endpoints
bash# Requisitos mínimos de dispositivo para acceder a recursos:
- EDR activo y reportando (CrowdStrike, SentinelOne)
- OS actualizado (Windows 10/11, macOS 12+, parches <30 días)
- Disco cifrado (BitLocker, FileVault)
- Firewall local activo
- Antivirus con definiciones actualizadas
2. Implementar Conditional Access basado en postura de dispositivo
text# Azure AD Conditional Access Policy
If:
  User: All users
  App: Office 365, Salesforce
  Location: Any
Then:
  Require:
    - MFA
    - Compliant device (Intune compliance check)
    - Approved client app
  Block if:
    - Device is jailbroken/rooted
    - OS is unsupported
    - Antivirus is disabled
3. MDM para dispositivos móviles y BYOD
Políticas:
- Containerización: separa datos corporativos de personales
- Remote wipe: borrado remoto si dispositivo se pierde
- Geofencing: bloquea acceso desde ubicaciones no autorizadas
4. Network Access Control (NAC)
Valida dispositivos antes de conectar a red corporativa:
- Autenticación 802.1X en WiFi corporativo
- Validación de certificados de dispositivo
- Cuarentena automática de dispositivos no conformes
Fase 4: Microsegmentación de Red (Mes 6-9)
Objetivo: Limitar movimiento lateral; si atacante compromete un sistema, no puede propagarse libremente.
Acciones:
1. Mapear dependencias de aplicaciones
text# Ejemplo: Aplicación Web de 3 capas
Frontend (Web Servers) → Backend (App Servers) → Database (PostgreSQL)

Reglas necesarias:
- Internet → Frontend: 80/443 (HTTPS)
- Frontend → Backend: 8080 (App API)
- Backend → Database: 5432 (PostgreSQL)
- Todo lo demás: DENY por defecto
Herramientas: Guardicore Centra, Illumio, VMware NSX
2. Implementar segmentación por zonas
text# Zonas de seguridad
Zone 1: DMZ (servicios expuestos a internet)
Zone 2: Production (aplicaciones críticas)
Zone 3: Development/Test (no-crítico)
Zone 4: Management (consolas de admin)
Zone 5: Partner Access (acceso terceros)

Política por defecto: DENY all
Whitelisting explícito: permitir solo flujos documentados y aprobados
textFase 1: Visibilidad (1-2 meses)
- Deploy agentes de segmentación en modo observación
- Mapear tráfico real durante 30 días
- Identificar flujos legítimos vs. anómalos

Fase 2: Testing (1 mes)
- Implementar políticas en modo alerta (no bloqueo)
- Validar que aplicaciones funcionan correctamente
- Ajustar reglas según falsos positivos

Fase 3: Enforcement (1 mes)
- Activar bloqueo en aplicación piloto no-crítica
- Monitorear impacto operacional
- Expandir gradualmente a producción crítica
4. Automatización de respuesta
python# Ejemplo: Detección de movimiento lateral sospechoso
if (source_zone == "Zone 3: Dev") and (dest_zone == "Zone 2: Prod"):
    if (source_ip not in approved_jump_hosts):
        action = "BLOCK"
        alert = send_to_siem(
            severity="HIGH",
            message=f"Unauthorized lateral movement: {source_ip} → {dest_ip}"
        )
        isolate_host(source_ip)
Fase 5: Zero Trust Network Access (ZTNA) (Mes 9-12)
Objetivo: Reemplazar VPNs tradicionales con acceso granular por aplicación.

Acciones:
| Provider | Fortalezas | Casos de Uso |
|---|---|---|
| Zscaler Private Access | Escalabilidad, red global | Enterprise grandes |
| Cloudflare Access | Performance, integración con CDN | Aplicaciones web |
| Palo Alto Prisma Access | Suite completa SASE | Enterprise con ecosistema PA |
| Perimeter 81 | Simplicidad, SMB-friendly | Pymes, startups |
2. Piloto con aplicación no-crítica
bash# Ejemplo: Migrar acceso a intranet corporativa de VPN a ZTNA

Antes (VPN):
Usuario → VPN Client → Full network access → Intranet (y todo lo demás)

Después (ZTNA):
Usuario → ZTNA Client → Identity verification → Acceso solo a intranet
- No ve red interna
- No puede acceder a otros servicios
- Sesión monitoreada y logged completamente
3. Configuración de políticas ZTNA
text# Cloudflare Access Policy: Intranet
Application: intranet.company.com
Allow if:
  - User email ends with @company.com
  - User is member of "Employees" group in Azure AD
  - MFA verified in last 8 hours
  - Device is managed (Intune compliant)
  - Location is NOT in blocked countries
Deny otherwise
4. Migración progresiva de VPN a ZTNA
textMes 1: Migrar 10% usuarios (early adopters, IT team)
Mes 2: Migrar 30% usuarios (voluntarios)
Mes 3: Migrar 100% usuarios, deprecar VPN
Fase 6: Protección de Datos (Mes 12-15)
Objetivo: Asegurar datos sensibles independientemente de dónde residan.
Acciones:
1. Clasificación automática de datos
bash# Microsoft Purview Information Protection
- Escaneo automático de SharePoint, OneDrive, Exchange
- Detección de PII, PHI, números de tarjetas, SSN
- Etiquetado automático: Confidential, Internal, Public
- Aplicación de políticas según etiqueta
2. Data Loss Prevention (DLP)
text# Política DLP: Prevenir exfiltración de PII
If:
  Content contains: SSN, Credit Card, Patient ID
  Action: Upload to personal cloud, Send external email
Then:
  Block: Yes
  Alert: Security team
  Require: Business justification + manager approval
3. Cifrado ubico
- En tránsito: TLS 1.3 obligatorio para todas las comunicaciones
- En reposo: AES-256 para bases de datos, storage, backups
- End-to-end: para comunicaciones sensibles (email confidencial, mensajería ejecutiva)
4. Rights Management
bash# Azure Information Protection
Document: Q4-Financial-Results.xlsx
Protection:
  - Encryption: AES-256
  - Permissions: Finance team (View, Edit), Executives (View only)
  - Expiration: 90 days
  - Revocable: Yes (owner puede revocar acceso remotamente)
  - Watermarking: "Confidential - Finance"
Fase 7: Monitoreo Continuo y Optimización (Ongoing)
Objetivo: Detectar anomalías, responder a incidentes y mejorar continuamente.
Acciones:
python# Correlación de eventos en SIEM
Event 1: User login from unusual location (IP: Russia)
Event 2: Same user, impossible travel (login from US 10 min later)
Event 3: Multiple failed MFA attempts
Event 4: Successful login after 5th MFA attempt

SIEM Correlation:
  Risk Score: 95/100 (Critical)
  Action: Trigger SOAR playbook
    - Suspend user account
    - Revoke active sessions
    - Alert SOC analyst
    - Create incident ticket
    - Notify user via SMS
2. User & Entity Behavior Analytics (UEBA)
python# Detección de insider threat
Baseline (30 días): User downloads avg 50MB/day from Sharepoint
Anomaly detected: User downloaded 2GB in last hour (40x normal)
Content: Customer database, financial reports, code repository

Action:
  - Alert: High severity
  - Block: Further downloads until investigated
  - Snapshot: Copy of downloaded files for forensics
3. Threat hunting proactivo
sql-- Query SIEM: Buscar accesos a datos sensibles fuera de horario
SELECT user, resource, timestamp, source_ip
FROM access_logs
WHERE resource_sensitivity = 'Critical'
  AND HOUR(timestamp) BETWEEN 22 AND 6  -- 10pm - 6am
  AND user NOT IN (SELECT user FROM on_call_schedule)
ORDER BY timestamp DESC;
4. Red team exercises
Simula ataques para validar efectividad de controles:
- Phishing campaigns internas
- Intentos de movimiento lateral
- Exfiltración de datos
- Escalación de privilegios
5. Métricas y KPIs
| Métrica | Target | Frecuencia |
|---|---|---|
| % usuarios con MFA | >98% | Mensual |
| Mean Time to Detect (MTTD) | <15 min | Por incidente |
| Mean Time to Respond (MTTR) | <1 hora | Por incidente |
| Lateral movement attempts blocked | >95% | Mensual |
| Devices non-compliant | <5% | Semanal |
| False positives rate | <10% | Mensual |
Tecnologías y Vendors por Capa
Identity & Access:
- IDaaS: Okta, Azure AD, Ping Identity, Auth0
- PAM: CyberArk, BeyondTrust, Delinea
- MFA: Duo, RSA, Yubico
Endpoints:
- EDR: CrowdStrike, SentinelOne, Microsoft Defender, Carbon Black
- MDM: Microsoft Intune, Jamf, VMware Workspace ONE
Network:
- ZTNA: Zscaler, Cloudflare Access, Palo Alto Prisma, Perimeter 81
- Microsegmentación: Illumio, Guardicore (Akamai), VMware NSX
- CASB: Netskope, McAfee MVISION, Microsoft Defender for Cloud Apps
Data:
- DLP: Symantec DLP, Microsoft Purview, Forcepoint
- Encryption: Azure Key Vault, AWS KMS, HashiCorp Vault
Visibility:
- SIEM: Splunk, Microsoft Sentinel, Elastic Security, IBM QRadar
- SOAR: Palo Alto Cortex XSOAR, Splunk Phantom, IBM Resilient
Errores Comunes y Cómo Evitarlos
1. Intentar implementar todo simultáneamente
❌ “Vamos a hacer Zero Trust en 3 meses para toda la empresa”
✅ Enfoque por fases; empieza con MFA + segmentación básica, expande gradualmente
2. Falta de buy-in ejecutivo
❌ “TI puede manejar esto sin involucrar al negocio”
✅ Comunica impacto en reducción de riesgo, cumplimiento, habilitación de trabajo remoto seguro
3. Romper aplicaciones críticas sin testing
❌ Activar microsegmentación en producción sin periodo de observación
✅ Modo visibilidad → alertas → enforcement con pilotos no-críticos primero
4. Ignorar experiencia de usuario
❌ MFA cada 5 minutos destruye productividad
✅ SSO + MFA adaptativo (más estricto para acciones sensibles, relajado para rutinarias)
5. No documentar políticas y flujos
❌ Implementar controles sin documentar por qué y para qué
✅ Documenta superficie de protección, flujos autorizados, políticas de acceso
Checklist de Implementación
Mes 1-3: Fundamentos
- Inventario completo de usuarios, dispositivos, aplicaciones, datos
- Clasificación de datos por sensibilidad
- MFA habilitado para 100% usuarios admin
- SSO configurado para top 5 aplicaciones SaaS
Mes 4-6: Endpoints y segmentación básica
- EDR desplegado en >90% endpoints
- Conditional Access basado en postura de dispositivo
- Segmentación de red: DMZ, Prod, Dev al menos
- NAC para WiFi corporativo
Mes 7-9: ZTNA y microsegmentación avanzada
- Piloto ZTNA en aplicación no-crítica
- Microsegmentación en modo enforcement en 1 aplicación
- JIT access para privilegios elevados
Mes 10-12: Protección de datos y monitoreo
- DLP policies para PII/PHI
- SIEM con correlación de eventos críticos
- UEBA para detección de anomalías
- Métricas de Zero Trust en dashboard ejecutivo
Casos de Uso por Industria
Fintech/Banca:
- MFA + device trust para acceso a core banking
- Microsegmentación de zonas PCI-DSS
- JIT access para acceso a datos de clientes
- UEBA para detectar fraud interno
Salud (Healthcare):
- HIPAA-compliant access a PHI
- Segregación de datos por departamento (billing, clinical, research)
- Audit trails completos para acceso a registros médicos
- DLP para prevenir exfiltración de datos de pacientes
Tecnología/SaaS:
- ZTNA para ingenieros remotos accediendo producción
- Segmentación multi-tenant para SaaS
- Secrets management con rotación automática
- DevSecOps con Zero Trust embebido en CI/CD
Gobierno:
- Cumplimiento NIST 800-207 (Zero Trust Architecture)
- Clasificación de información (Unclassified, Confidential, Secret)
- Segmentación estricta por nivel de clearance
- Auditoría completa para FOIA compliance
Conclusión: Zero Trust como Evolución, No Revolución
Implementar Zero Trust Architecture no significa desechar toda tu infraestructura existente y empezar desde cero; es evolución progresiva de modelo de seguridad tradicional hacia uno resiliente, adaptado a realidades de 2025: workforce distribuido, aplicaciones en cloud, amenazas sofisticadas que evaden perímetros.
La clave del éxito está en enfoque pragmático: identifica tus activos más críticos (crown jewels), protégelos primero con MFA + microsegmentación + monitoreo, valida que controles no rompen operaciones, y expande gradualmente a toda la organización durante 12-24 meses. Organizaciones que adoptan este enfoque iterativo reportan implementaciones exitosas con disrupciones mínimas y ROI claro en reducción de riesgo.
No esperes la brecha masiva para modernizar tu seguridad. Empieza esta semana: habilita MFA para cuentas administrativas, mapea tus 10 aplicaciones más críticas y sus flujos de datos, y configura alertas de comportamiento anómalo. Cada paso hacia Zero Trust reduce superficie de ataque y tiempo de contención si ocurre incidente.
El futuro de la seguridad corporativa no tiene perímetro; tiene verificación continua, acceso granular y asunción de que atacantes ya están dentro. Zero Trust es ese futuro, y el momento de comenzar es ahora.